通讯录集成-LDAP
适用版本与验收边界
概述
集成价值
| 价值 | 说明 |
|---|---|
| 数据一致性 | 确保 LDAP 目录中身份数据与平台保持一致 |
| 自动化同步 | 减少手动维护用户信息的工作量 |
| 广泛兼容 | 支持所有符合标准 LDAP 协议的目录服务 |
准备工作
LDAP 服务要求
| 要求 | 说明 |
|---|---|
| LDAP 服务器信息 | 主机地址、端口(默认 389/636)、Base DN |
| 绑定用户凭证 | 具备读取 LDAP 目录用户和组信息的绑定用户 DN 及密码 |
| 网络连通性 | 专属集成平台能够访问 LDAP 服务器 |
| 用户对象类 | 明确 LDAP 中用户对象的 objectClass(如 inetOrgPerson) |
专属集成平台要求
| 要求 | 说明 |
|---|---|
| 管理员权限 | 拥有专属集成平台的管理员权限 |
| 通讯录集成权限 | 具备创建和管理通讯录集成连接器的权限 |
操作步骤
步骤 1:创建 LDAP 集成连接器
1.
2.
3.
4.
确认定位目标连接器入口中的关键配置
步骤 2:配置连接信息
| 参数名称 | 说明 | 填写指南 |
|---|---|---|
| 名称 | 连接器显示名称 | 自定义名称,如“LDAP-研发中心” |
| 服务器地址 | LDAP 服务器主机地址 | 填写 LDAP 服务器的 IP 地址或域名 |
| 端口 | LDAP/LDAPS 端口号 | LDAP 填 389,LDAPS 填 636 |
| Base DN | LDAP 搜索基准 DN | 如 dc=example,dc=com |
| 管理员账号 | LDAP 绑定用户 DN | 如 cn=admin,dc=example,dc=com |
| 管理员密码 | 绑定用户密码 | 输入对应密码 |
| TLS | 是否启用 TLS 加密 | 端口为 636 时建议开启 |
| 用户对象类 | LDAP 用户对象的 objectClass | 常见值 inetOrgPerson |
| 用户搜索条件 | LDAP 过滤表达式 | 如 (objectClass=inetOrgPerson) |
| 用户 ID 映射 | LDAP 用户唯一标识属性 | 常用 uid 或 cn |
提示:不确定用户对象类时可使用 LDAP 浏览器工具(如 Apache Directory Studio)查看目录结构。
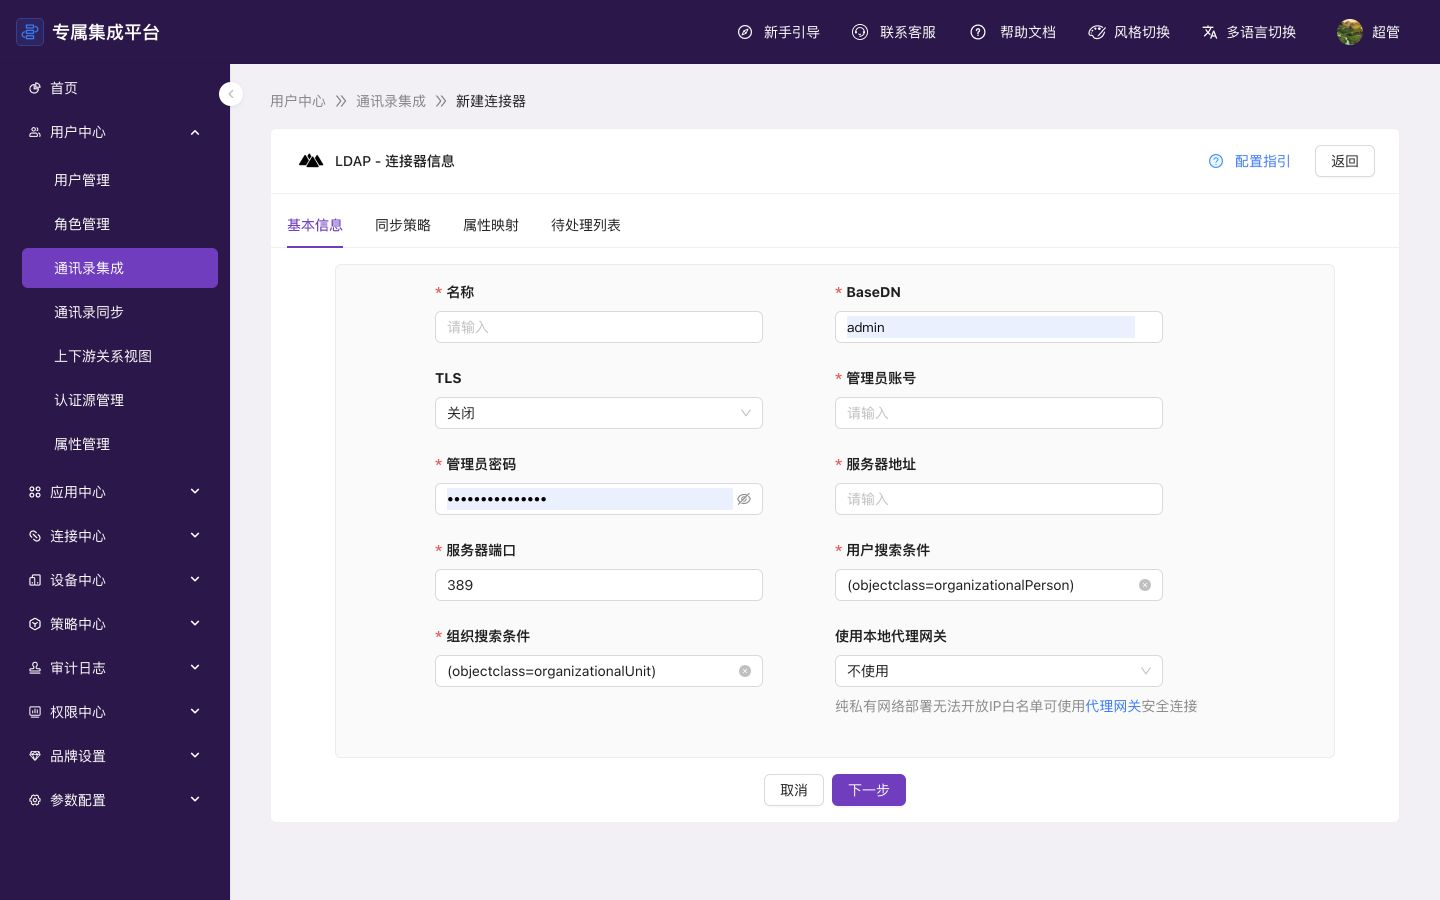
确认查看连接器创建表单中的关键配置
步骤 3:配置同步策略
| 参数名称 | 说明 | 建议配置 |
|---|---|---|
| 上游根组织 ID | LDAP 中同步的起始组织 DN | 全部同步填 Base DN,部分同步填具体 OU DN |
| 同步范围 | 同步的数据类型 | 用户和部门 |
| 数据在本地挂载节点 | 同步数据在平台的挂载位置 | LDAP 认证 |
| 挂载方式 | 组织架构挂载方式 | 视情况选择 |
| 同步方式 | 数据同步策略 | 初次配置“手动全量同步”,验证后改为“自动增量同步” |
| 同步周期 | 自动同步的频率 | 建议 6 小时 |
| 账号关联 | 用户映射关系 | 常用“LDAP uid 与平台用户名” |
重要:首次配置建议选择「手动全量同步」,验证数据准确性后再改为「自动增量同步」。
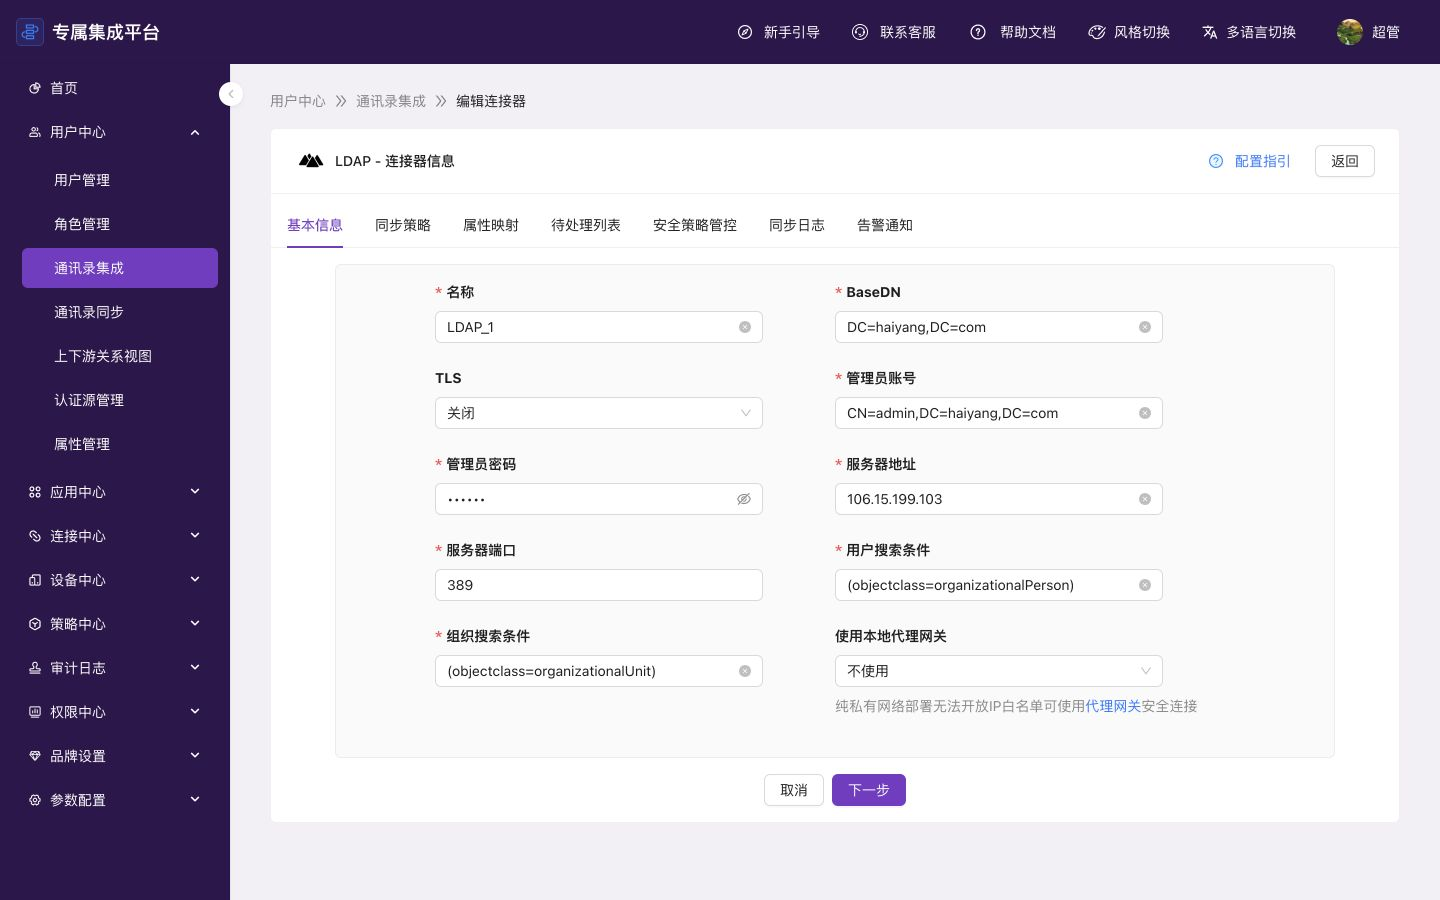
确认查看连接信息配置区域中的关键配置
步骤 4:配置属性映射
| LDAP 属性 | 平台属性 | 映射方式 | 说明 |
|---|---|---|---|
| uid | username | 创建且更新 | 用户登录名 |
| cn | display_name | 创建且更新 | 用户显示名称 |
| 创建且更新 | 电子邮箱 | ||
| mobile | phone_number | 创建且更新 | 手机号码 |
| ou | department | 创建且更新 | 部门名称 |
| sn | family_name | 创建且更新 | 姓氏 |
| givenName | given_name | 创建且更新 | 名字 |
重要:确保 uid等唯一标识字段正确映射。不同 LDAP 目录的属性名称可能有差异,请根据实际情况调整。
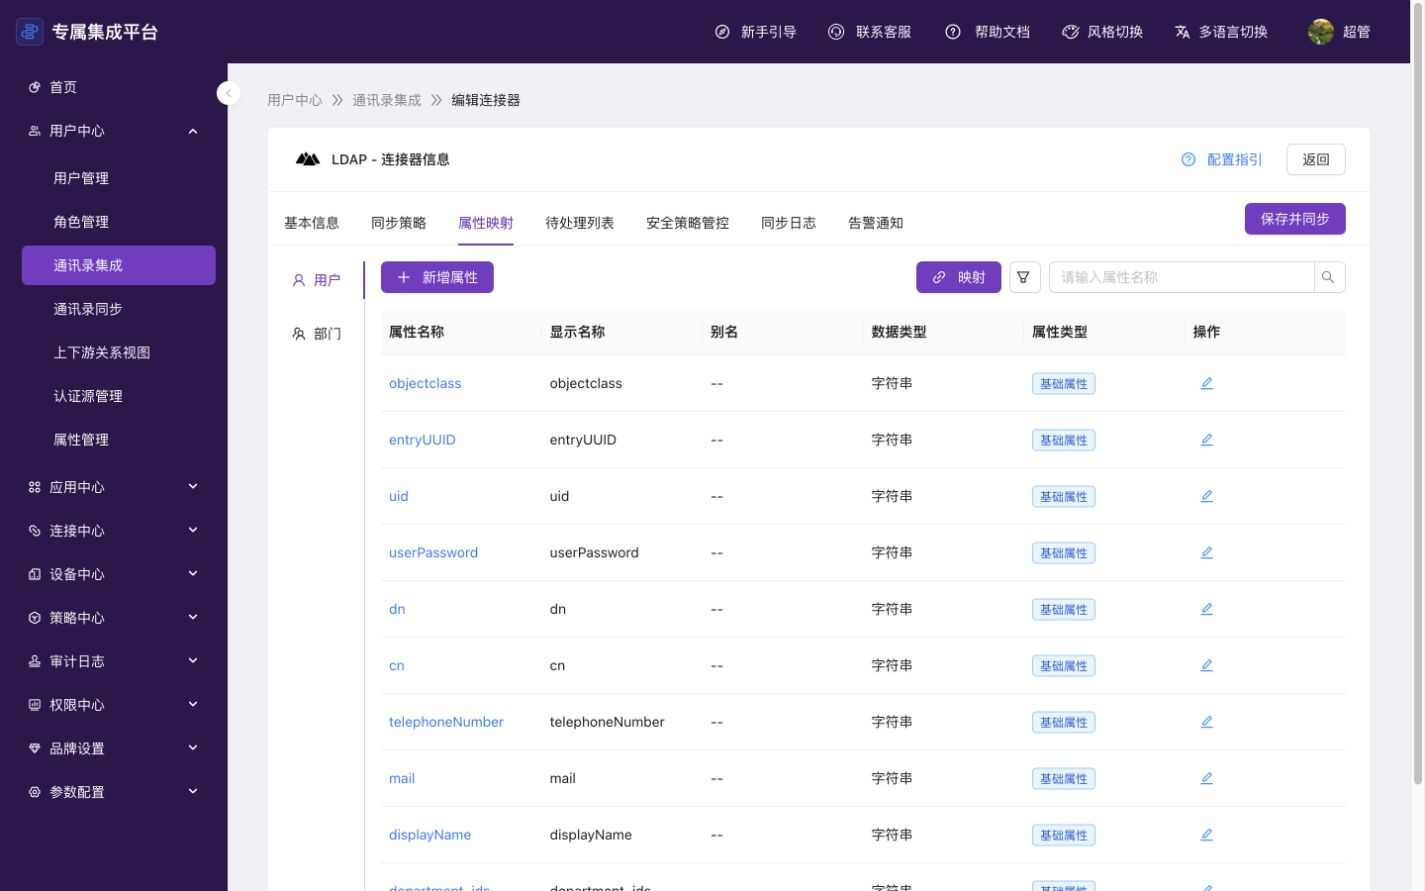
确认查看属性映射配置区域中的关键配置
步骤 5:执行同步并验证
1.
2.
3.
4.
验证结果
| 验证项 | 操作方法 |
|---|---|
| 连接测试 | 输入 LDAP 中已存在的用户 uid,验证连通性 |
| 用户数据验证 | 在「用户管理」页面筛选 LDAP 连接器,抽查用户信息完整性 |
| 组织架构验证 | 在「组织管理」页面检查组织单元层级和名称是否正确 |
| 增量同步验证 | 在 LDAP 中新增/修改用户后触发同步,验证变更是否同步 |
常见问题
停用或回滚
修改于 2026-09-14 10:20:56