使用代理网关进行身份同步
适用版本与验收边界
场景与目标
适用条件
方案设计
实施阶段
概述
应用场景
| 场景 | 说明 |
|---|---|
| 混合云架构 | 专属集成平台部署在公有云,需要同步数据到企业私有化部署的内网系统 |
| 安全隔离网络 | 企业内网与外部网络严格隔离,但需要身份数据同步 |
| 多区域部署 | 企业在不同网络区域部署了多个系统,需要通过代理网关统一打通 |
| 合规要求 | 因数据安全合规要求,核心系统部署在内网,但需要与 SaaS 服务集成 |
解决方案优势
| 优势 | 说明 |
|---|---|
| 网络穿透 | 无需更改企业网络安全策略,通过代理网关实现内外网安全连接 |
| 统一管理 | 在专属集成平台上集中管理所有通讯录同步配置,包括内网应用 |
| 安全可控 | 所有通信加密传输,支持访问控制和审计,确保数据安全 |
| 灵活部署 | 支持多种代理网关部署模式,适应不同网络环境需求 |
准备工作
| 前提条件 | 说明 |
|---|---|
| 网关部署 | 已完成代理网关的部署,并确认网关状态正常 |
| 网关连接 | 代理网关已成功连接到专属集成平台,并显示在平台的网关管理列表中 |
| 目标系统信息 | 获取内网目标系统(如 AD)的必要连接信息:服务器地址和端口、管理员账号和密码、BaseDN 等系统特定配置 |
| 管理员权限 | 拥有专属集成平台的管理员权限,以及目标系统的管理员权限 |
操作步骤
步骤 1:创建通讯录同步连接器
1.
2.
3.
4.
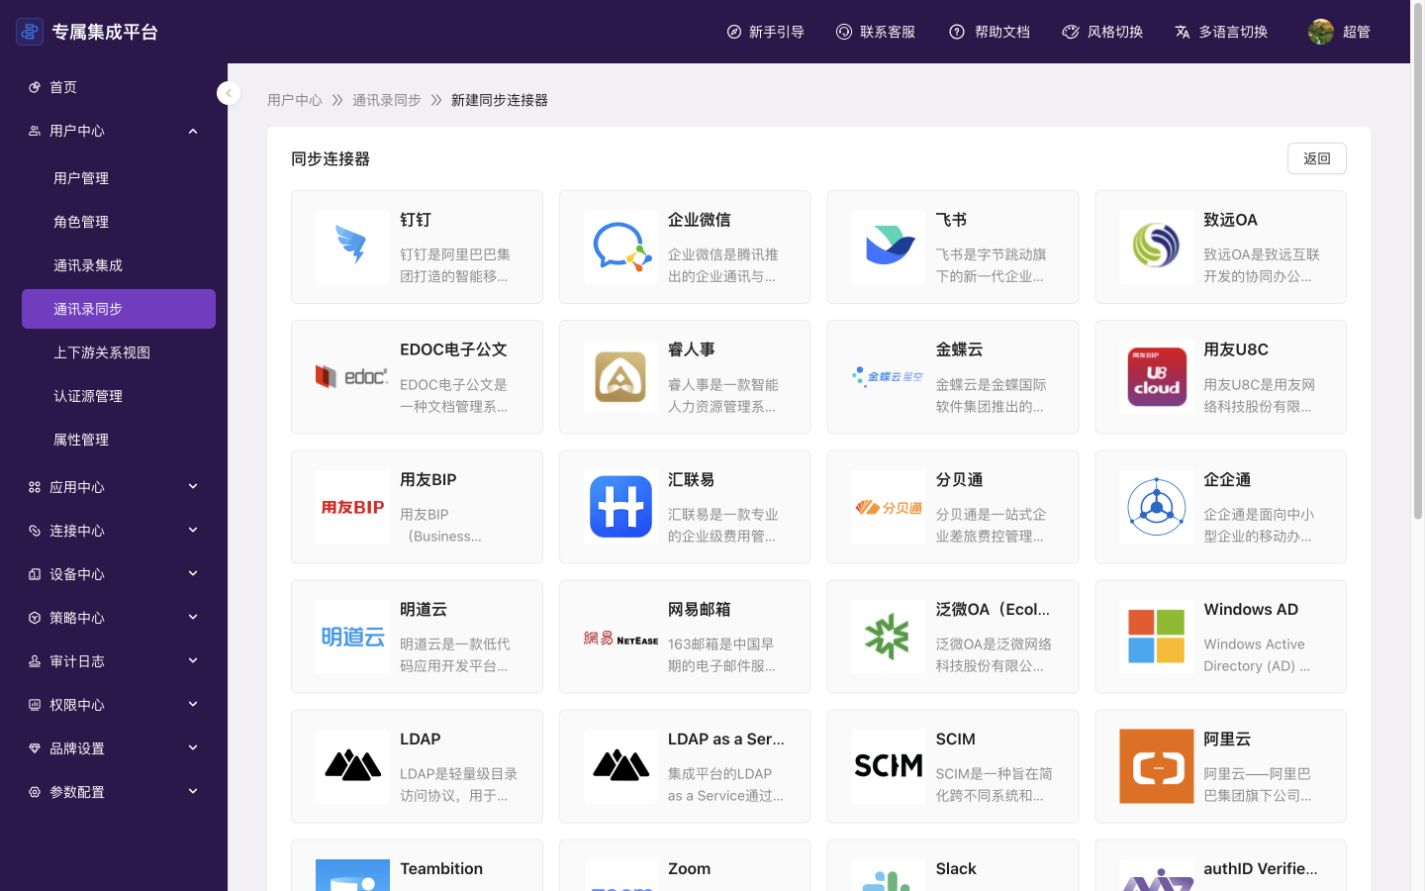
确认查看通讯录同步连接器列表中的关键配置
步骤 2:配置网关代理
| 代理方式 | 说明 | 适用场景 |
|---|---|---|
| 不使用 | 目标系统可直接通过公网访问,无需代理 | 目标系统部署在公网或与平台在同一网络环境 |
| 默认网关 | 使用系统指定的默认代理网关访问内网系统 | 仅部署了单个代理网关的简单环境,无需额外选择 |
| 自定义网关 | 从已部署的多个代理网关中选择特定网关或网关组 | 部署了多个代理网关的复杂环境,可根据目标系统所在网络区域选择 |
最佳实践:在有多个网络区域或多个目标系统的环境中,建议部署多个代理网关并进行合理分组,然后在同步配置中选择对应的自定义网关或网关组,实现负载均衡和高可用。
步骤 3:网关连接测试
1.
2.
3.
4.
5.
| 错误信息 | 可能原因 | 解决方法 |
|---|---|---|
| 网关连接超时 | 代理网关未正常运行或网络连接中断 | 检查代理网关服务状态,确认网关与专属集成平台之间网络畅通 |
| 目标系统连接失败 | 内网地址或端口配置错误,或目标系统未运行 | 验证内网系统地址和端口是否正确,确认目标系统服务正常运行 |
| 认证失败 | 管理员账号或密码错误 | 核对并更正管理员账号和密码,确认账号未被锁定或禁用 |
| 网关未找到 | 所选网关不存在或已离线 | 检查网关部署状态,必要时重新部署或选择其他可用网关 |
步骤 4:完成其他配置项
1.
2.
3.
4.
网关管理与维护
查看网关状态
1.
2.
| 状态 | 说明 |
|---|---|
| 在线 | 网关正常运行,可以正常使用 |
| 离线 | 网关未连接到平台,需检查网关服务 |
| 异常 | 网关连接异常,可能无法正常使用 |
分组管理
1.
2.
3.
4.
故障排除
| 步骤 | 操作 | 说明 |
|---|---|---|
| 第一步 | 检查网关日志 | 查看网关服务器上的日志文件,识别可能的连接问题 |
| 第二步 | 验证网络连接 | 确认网关服务器能够正常访问目标内网系统 |
| 第三步 | 检查同步日志 | 在专属集成平台的同步日志中查找具体错误信息 |
| 第四步 | 更新网关版本 | 确保使用最新版本的代理网关软件,获取最新功能和修复 |
最佳实践
网关部署策略
| 策略 | 说明 |
|---|---|
| 靠近目标系统 | 将代理网关部署在尽可能接近目标系统的服务器上,减少网络延迟 |
| 资源分配 | 根据同步数据量和频率,为代理网关分配足够的 CPU、内存等系统资源 |
| 高可用部署 | 关键业务场景下,建议部署多个网关并进行分组,实现高可用 |
安全建议
| 建议 | 说明 |
|---|---|
| 网关认证 | 使用强认证方式保护网关与专属集成平台之间的通信 |
| 最小权限 | 为代理网关访问目标系统配置最小必要权限 |
| 网络隔离 | 确保代理网关服务器只能访问必要的内网系统 |
| 定期更新 | 保持代理网关软件的及时更新,修复潜在安全漏洞 |
性能优化
| 优化项 | 说明 |
|---|---|
| 同步频率 | 根据业务需求设置合理的同步频率,避免过于频繁导致系统负载过高 |
| 增量同步 | 优先使用增量同步方式,减少数据传输量 |
| 网关扩容 | 当单个网关处理能力不足时,考虑部署多个网关分担负载 |
常见问题
Q1:配置了代理网关后同步仍然超时失败,如何处理?
1.
2.
3.
Q2:在有多个网关可用时,如何选择最合适的网关?
| 因素 | 说明 |
|---|---|
| 网络距离和延迟 | 优先选择与目标系统网络延迟最低的网关 |
| 性能和负载 | 选择当前负载较低的网关服务器 |
| 稳定性和可用性 | 优先选择在线时间长、故障率低的网关 |
| 业务重要性 | 重要业务建议使用专用网关,避免共享影响 |
Q3:网关突然离线,会影响正在进行的同步任务吗?
Q4:如何处理目标系统地址变更的情况?
1.
2.
3.
Q5:不同类型的目标系统(AD、LDAP、数据库等)对代理网关配置有区别吗?
端到端验收
风险与限制
回滚与恢复
修改于 2026-09-14 10:20:56