配置 AD 通讯录同步
适用版本与验证边界
准备工作
AD 连接信息清单
| 参数 | 说明 | 示例 |
|---|---|---|
| 服务器地址 | AD 域控制器的 FQDN 或 IP 地址 | ad.example.com |
| 服务器端口 | LDAP 或 LDAPS 服务端口 | 389 或 636 |
| BaseDN | 同步操作使用的目录基准 DN | DC=example,DC=com |
| 管理员账号 | 对目标 OU 具有所需权限的专用服务账号 | CN=svc_sync,OU=Service Accounts,DC=example,DC=com |
| 管理员密码 | 专用服务账号的密码 | 不要记录在文档、截图或工单中 |
| 代理网关 | AD 无法被平台直接访问时使用的代理网关 | 按部署网络选择 |
先在测试 OU 验证
操作步骤
步骤 1:创建 AD 同步连接器
1.
2.
3.
4.
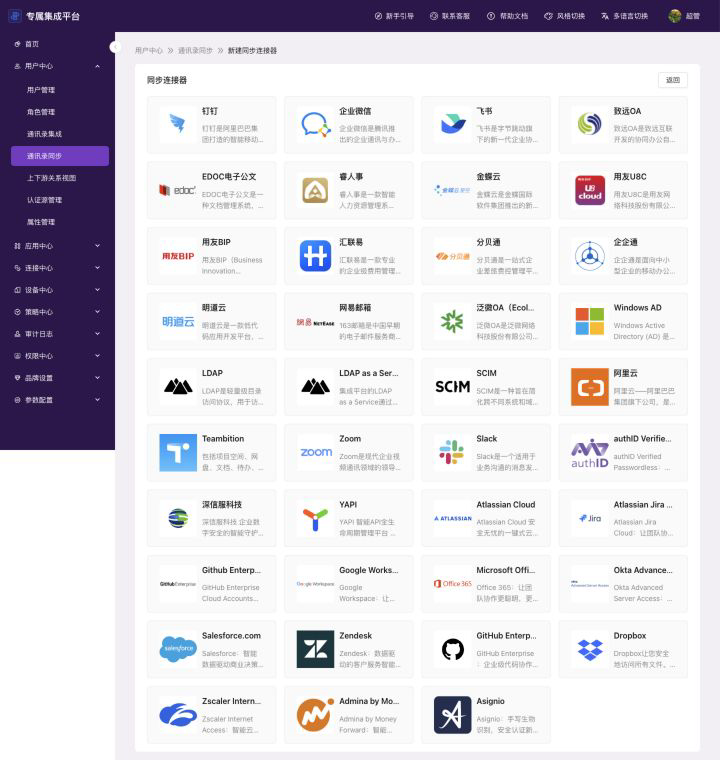
在同步连接器库中选择 Windows AD,进入连接器配置页面。
步骤 2:配置 AD 连接信息
| 字段 | 是否必填 | 配置说明 |
|---|---|---|
| 名称 | 是 | 使用能够区分目录和用途的名称,例如“总部 AD 测试 OU”。 |
| BaseDN | 是 | 填写本次连接和目录操作使用的基准 DN。先确认 DN 层级与目标 OU 规划一致。 |
| TLS | 否 | 新建连接器时默认关闭。涉及密码写入或凭据保护时应启用加密连接。 |
| 管理员账号 | 是 | 填写专用 AD 服务账号。账号格式以目标 AD 的绑定方式为准。 |
| 管理员密码 | 是 | 填写服务账号密码;不要在截图或交付材料中保留明文。 |
| 服务器地址 | 是 | 填写域控制器 FQDN 或 IP 地址。推荐使用与证书匹配的 FQDN。 |
| 服务器端口 | 是 | 新建连接器默认值为 389。启用 TLS 时,应按 AD 实际监听方式填写对应端口,不能只修改 TLS 开关。 |
| 代理网关 | 否 | 平台不能直连 AD 时选择已部署且连通的代理网关。 |
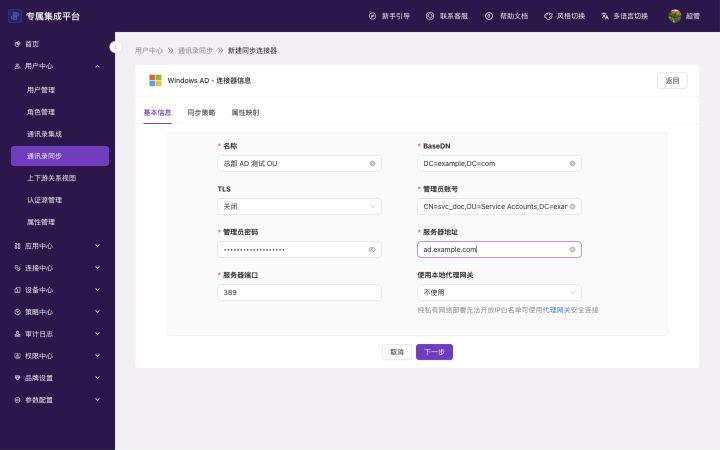
使用非敏感示例值确认名称、BaseDN、TLS、管理员账号、服务器地址、端口和代理网关字段;管理员密码不会明文显示。
密码写入要求
unicodePwd 修改需要使用满足要求的加密连接,且服务账号必须拥有相应权限。是否映射密码应由实际账号初始化方案决定,不要把 unicodePwd 当作所有场景的默认必填字段。步骤 3:配置同步策略
| 字段 | 选项或含义 | 配置建议 |
|---|---|---|
| 同步范围 | 「用户和部门」或「仅同步用户」 | 需要在 AD 中维护 OU 层级时选择「用户和部门」;AD 已由其他系统维护 OU 时评估选择「仅同步用户」。 |
| 强制创建 | 控制未匹配对象是否允许在 AD 中创建 | 首次验证先限定到测试 OU 和测试用户,再决定是否开启。 |
| 组织架构同步模式 | 「全量」或「部分」 | 首次上线建议选择「部分」,用白名单限制到测试范围。 |
| 组织同步白名单 | 仅在「部分」模式下显示 | 填写允许同步的组织范围。 |
| 组织同步黑名单 | 仅在「部分」模式下显示 | 排除不应进入 AD 的组织范围。 |
| 用户筛选规则 | 按连接器页面提供的条件筛选用户 | 将服务账号、测试账号或其他特殊账号排除在自动同步范围之外。 |
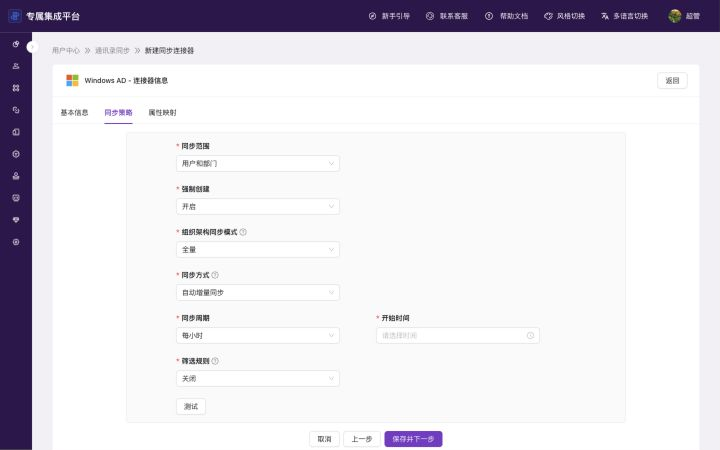
先确认同步范围、强制创建、组织架构同步模式和筛选规则;Windows AD 页面不显示下游根组织 ID。
| 字段 | 选项或含义 | 配置建议 |
|---|---|---|
| 同步方式 | 自动增量同步、手动全量同步、自动全量同步 | 首次验证使用手动全量同步;验证稳定后再评估自动增量或自动全量。 |
| 同步周期 | 自动模式下的执行间隔 | 可选间隔包括 15、30、60、120、180、360、720 和 1440 分钟。按数据时效与 AD 承载能力选择。 |
| 开始时间 | 自动模式的计划开始时间 | 选择业务低峰时段,并避开 AD 备份、补丁或批处理窗口。 |
| 删除用户阈值 | 单次同步允许删除的用户数量上限 | 这是人数,不是百分比。超过阈值时,连接器不执行删除操作。 |
0:同步时不删除用户。-1:不设置删除上限,风险最高,仅在有额外保护和明确审批时使用。删除阈值不是百分比
0,先通过日志和待处理任务确认删除对象,再根据组织的变更规模制定人数上限。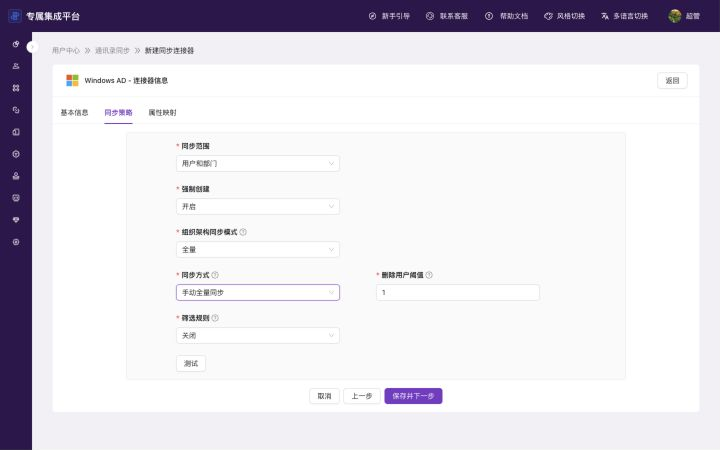
切换到手动全量同步后,页面显示删除用户阈值;该值是单次允许删除的人数上限。
步骤 4:配置属性映射
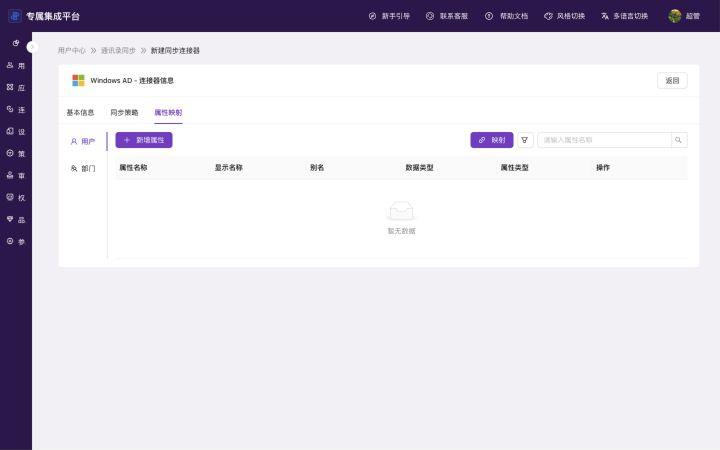
用户属性映射入口与表格结构;通过连接测试并创建连接器后,页面才会加载当前 AD 的运行时属性行。
| AD 属性 | 用途 | 配置要点 |
|---|---|---|
sAMAccountName | 兼容登录名 | 保证目标域内唯一,并符合 AD 长度和字符限制。 |
userPrincipalName | UPN 登录名 | 通常形如 username@example.com;确认后缀已在 AD 中配置。 |
displayName | 用户显示名称 | 可映射平台姓名,但不要把它作为唯一匹配键。 |
mail | 邮箱 | 确认源字段格式和空值策略。 |
mobile | 手机号 | 仅在业务需要且数据合规时映射。 |
title | 职位 | 明确离职、调岗或源值为空时是否允许覆盖。 |
userAccountControl | 账号状态和控制标志 | 该属性由多个位标志累加组成,不要只根据单一数字覆盖其他已有标志。 |
unicodePwd | 密码写入 | 仅在账号初始化方案需要时配置,并满足加密连接、权限和密码策略要求。 |
userAccountControl 不是单一状态枚举。例如,正常账号标志为 512,禁用账号通常是在现有值上增加 2,得到 514。若目标 AD 还使用“密码永不过期”等标志,应先读取并保留需要的位,避免用固定值覆盖其他策略。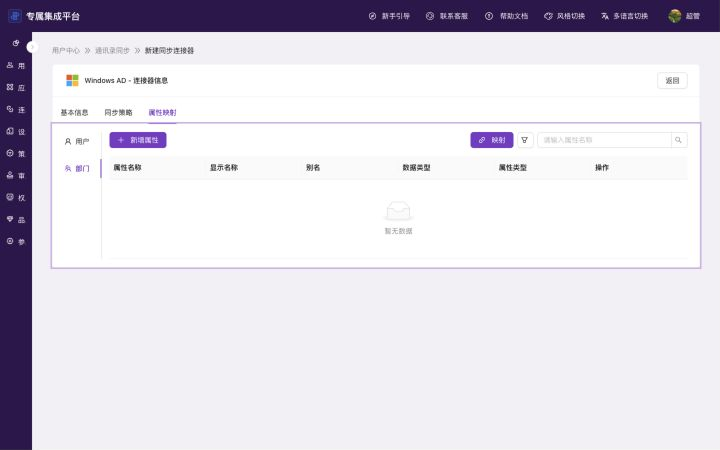
部门属性映射入口与表格结构;通过连接测试并创建连接器后,页面才会加载当前 AD 的运行时属性行。
步骤 5:执行首次同步
1.
2.
0,且尚未启用高风险自动任务。3.
4.
5.
6.
验证结果
| 验证项 | 平台侧检查 | AD 侧检查 | 预期结果 |
|---|---|---|---|
| 连接与任务 | 连接器状态、任务开始和结束时间 | 域控制器可访问,服务账号没有异常锁定 | 任务按预期执行,无连接或认证错误 |
| 用户创建 | 日志中的新增数量和对象标识 | 在测试 OU 使用 AD 用户和计算机或 Get-ADUser 查询 | 用户只出现在预期 OU,唯一标识正确 |
| 用户更新 | 日志中的更新字段和结果 | 读回 displayName、mail、mobile、title 等已映射属性 | 仅预期字段发生变化,空值策略符合设计 |
| 账号状态 | 日志中的状态变更 | 读回 userAccountControl 并按位判断 | 启用、禁用及其他标志均符合策略 |
| 部门层级 | 日志中的部门新增或更新 | 查看 OU 的 DN 与父子层级 | OU 位于预期 BaseDN 下,层级无错位 |
| 删除保护 | 日志或待处理任务中的删除数量 | 确认生产对象未被删除 | 超过阈值时删除被阻止,阈值为 0 时不删除 |
| 失败恢复 | 记录失败对象与错误原因 | 修正后只对测试对象重试并再次读回 | 重试幂等,不产生重复账号或错误 OU |
常见问题
连接测试失败
用户未创建到 AD
UPN 或登录名不正确
userPrincipalName 的拼接规则、UPN 后缀是否已在 AD 配置,以及 sAMAccountName 是否唯一。不要用姓名或邮箱显示值代替稳定匹配键。删除操作没有执行
0 时,连接器会阻止删除。先在待处理任务和同步日志中核对对象,再调整策略。密码写入失败
停用或回滚
1.
2.
3.
4.
5.
修改于 2026-09-14 10:20:56